

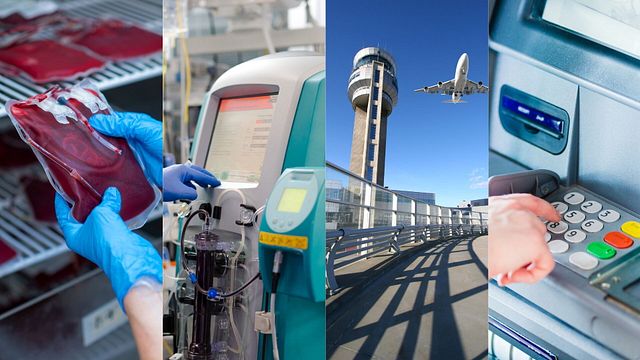
L'allerta è massima. Servizi segreti, Digos, Polizia postale, Polaria e Agenzia per la cybersicurezza nazionale sono impegnati a individuare gli autori delle minacce informatiche che stanno interessando l'Europa e l'Italia. A ricostruire il quadro è QN, che parla di una vera e propria escalation nell'ambito della guerra ibrida: dagli attacchi alle celle frigorifere dei supermercati e alle sacche di sangue, fino alle scuole e ai falsi allarmi bomba sugli aerei. La preoccupazione è che i tentativi di sabotaggio possano colpire obiettivi ancora più delicati. Tra le infrastrutture considerate maggiormente a rischio ci sono gli ospedali, dove i sistemi digitali sono collegati anche a dispositivi e processi salvavita, e le riserve idriche. Nel mirino ipotizzato anche reti elettriche ed energetiche, trasporti, raffinerie, banche, assicurazioni e aziende pubbliche che gestiscono dati personali, fiscali e sanitari.
L'allarme dell'Agenzia per la cybersicurezza -
L'Agenzia per la cybersicurezza nazionala ha inviato un nuovo richiamo a verificare e aggiornare "con massima urgenza" i sistemi di sicurezza dei dispositivi usati per amministrare e controllare i processi industriali. Tra le infrastrutture citate figurano sistemi di controllo e acquisizione di dati, impianti di climatizzazione, reti idriche, sistemi di produzione energetica e apparati di videosorveglianza. Secondo i dati riportati da QN, nei primi nove mesi del 2026 l'Agenzia ha individuato circa 45mila asset e servizi a rischio, con oltre 3200 asset potenzialmente compromessi. Da qui la richiesta di aggiornare i sistemi di controllo. Tra le misure raccomandate anche il rafforzamento degli accessi da remoto tramite Vpn e l'autentificazione a più fattori.
Il rischio per ospedali e sacche di sangue -
Tra gli episodi che hanno fatto aumentare maggiormente la preoccupazione cè quello avvenuto in Francia, dove hacker avrebbero manomesso in tre sedi regionali i sistemi di regolazione della temperatura degli impianti che conservano sacche di plasma e sangue. I valori sarebbero stati alterati da -30 a 110 gradi. La rete di controllo sarebbe però riuscita a intervenire. L'allarme però è arrivato anche in Italia. Il Centro nazionale sangue ha invitato le strutture trasfusionali a mantenere alta l'attenzione. Il timore riguarda anche gli ospedali: molti sistemi digitali sono collegati a dispositivi fondamentali per la cura dei pazienti, come respiratori, pacemaker e macchinari per la dialisi.

Gli attacchi già avvenuti -
La sequenza degli episodi ricostruisce un quadro che va ben oltre un singolo settore. Dal primo caso registrato in Francia il 12 ottobre, gli attacchi ai sistemi di refrigerazione dei supermercati si sono estesi a Belgio, Svezia, Lussemburgo, Estonia, Olanda, Irlanda e Italia. In alcuni punti vendita i congelatori sono stati portati da remoto fino a 50 gradi. In Italia è stata colpita anche Siaf, società toscana che prepara i pasti per mense scolastiche, ospedali e aziende. Sul fronte dei servizi digitali e finanziari, invece, Binance, la maggiore piattaforma di scambio di criptovalute al mondo, ha denunciato un attacco dal valore stimato di circa 6,3 miliardi di dollari. Secondo la società di analisi blockchain TRM Labs, l'operazione sarebbe riconducibile a TraderTraitor, gruppo di cybercriminali legato alla Corea del Nord.
Allarmi bomba sugli aerei -
Alla guerra informatica si affiancano poi le minacce che hanno preso di mira il trasporto aereo e i media. Tra il 3 e il 6 novembre Eurocontrol ha registrato 35 allarmi bomba su voli europei: 7 il 3 novembre, 14 il 5 e altri 14 il 6. La maggior parte degli allarmi si è rivelata infondata, ma ha comunque richiesto verifiche e bonifiche. In Irlanda sono state inoltre evacuate alcune redazioni giornalistiche dopo l'arrivo di mail con minacce di attentati. Una rivendicazione inviata a diverse testate ha parlato di "solo l'inizio", mentre un account Telegram collegato al gruppo russo estremista "Stato Maschile" ha negato il proprio coinvolgimento nelle e-mail indirizzate agli aeroporti italiani.
Il precedente dell'attacco alla Regione Lazio -
Non sarebbe la prima volta che un attacco informatico colpisce il sistema sanitario italiano. Nell'estate del 2021, durante l'emergenza Covid, un ransomware (un software dannoso) mise fuori uso parte dell'infrastruttura informatica della Regione Lazio, compresi il Centro elaborazione dati e il portale dedicato alla sanità e alle vaccinazioni. Secondo le ricostruzioni di allora, gli hacker avevano sfruttato l'accesso di un dipendente che lavorava in smart working e avevano chiesto un riscatto di circa cinque milioni di euro.